ソフトウェアテスト(第三者検証)の
エキスパート ヴェス
エキスパート ヴェス
EU サイバーレジリエンス法(CRA) 脆弱性報告対応の抜け漏れ確認と全面適用への準備|ウェビナー開催
2026.09.14(月)
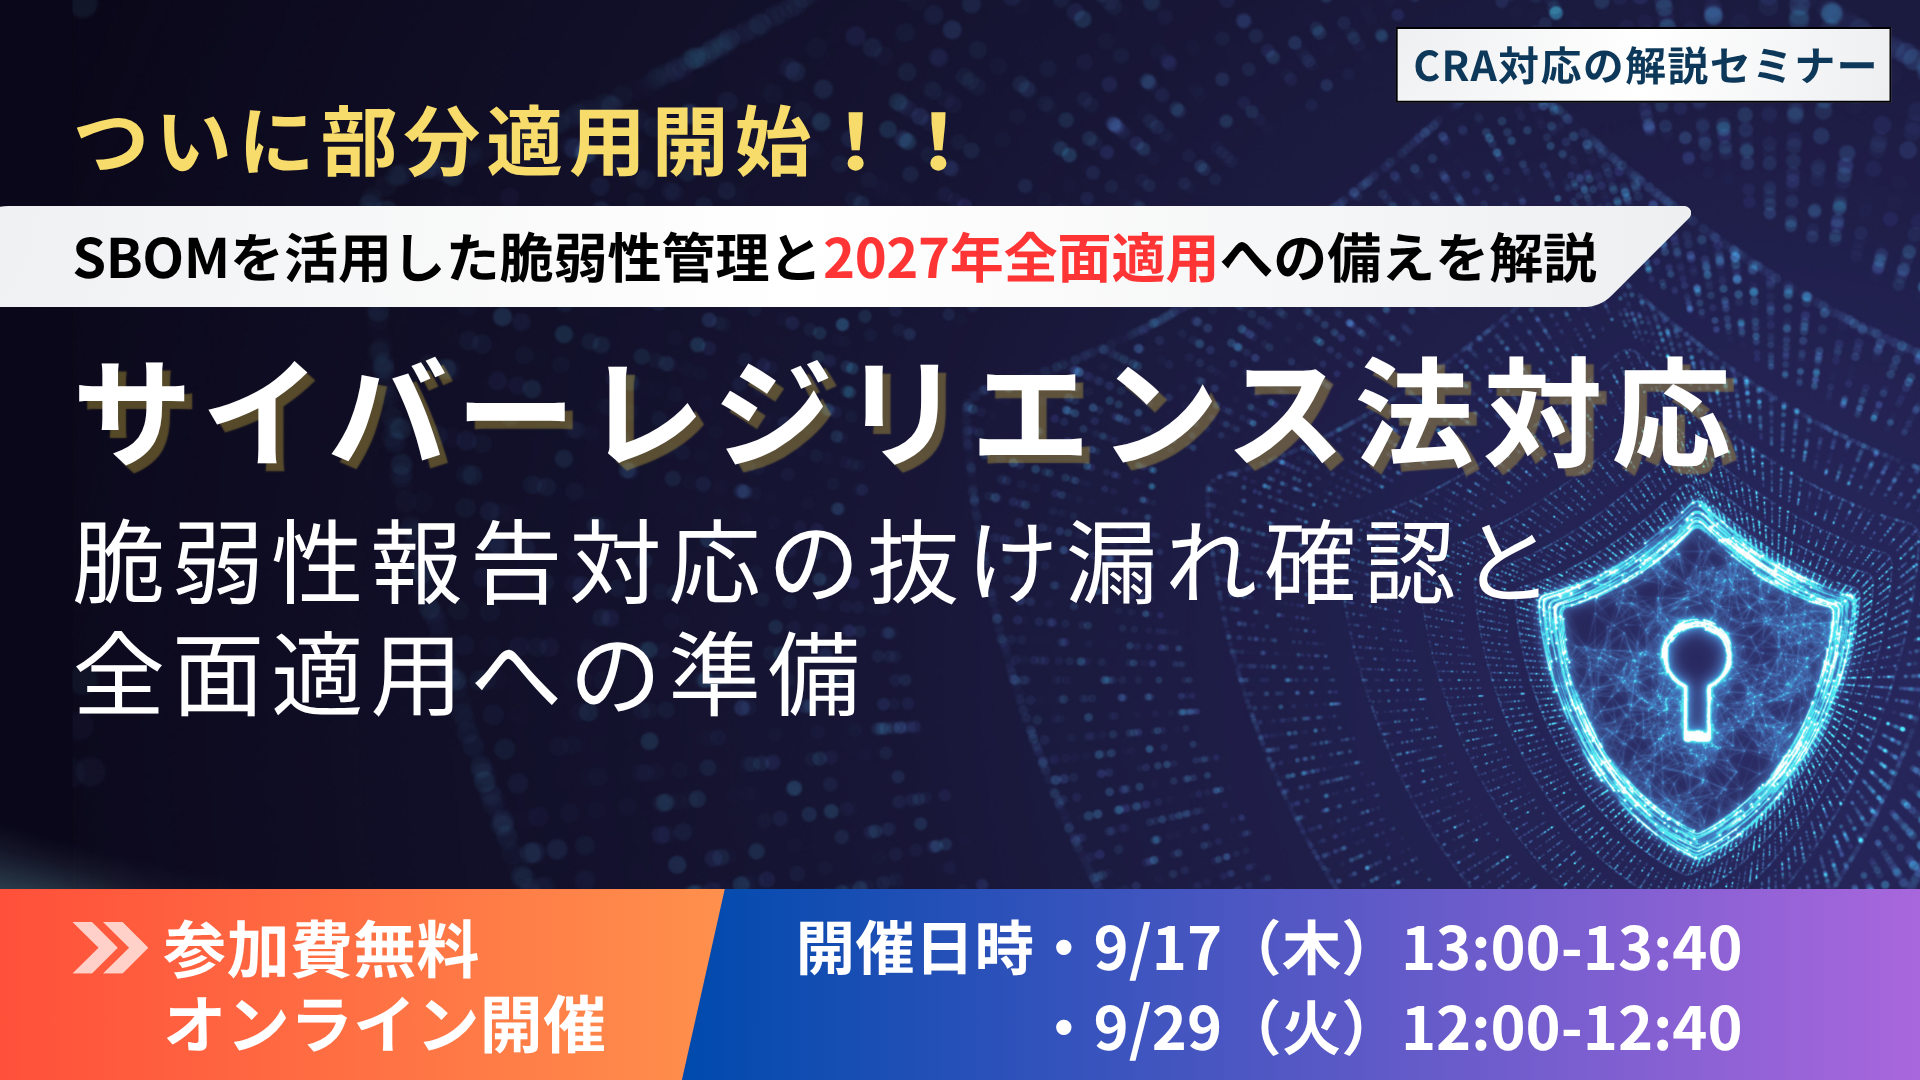
このたび株式会社ヴェスでは、EU サイバーレジリエンス法(以下、CRA)への対応に向けた無料のウェビナーを開催いたします。
CRAでは2026年9月11日より、脆弱性報告義務の適用が開始されました。
これにより対象製品をEU市場へ提供する企業には、脆弱性の検知から影響範囲の確認、
対応判断、修正・検証、報告までの一連の対応を適切に行うための体制や運用が求められます。
一方で、実際に対応を進める中では、
・脆弱性を検知した際に、必要な情報を収集・確認できているか
・脆弱性の影響範囲や対応状況を適切に管理できているか
・関係部門と連携しながら、継続的に対応できる運用になっているか
など、自社の対応体制や運用に抜け漏れがないかとご不安な方もいらっしゃるのではないでしょうか。
本ウェビナーでは、CRAにおける脆弱性対応・報告の実務例を取り上げ、
脆弱性の検知から影響範囲の確認、対応・報告までを解説します。
あわせて、SBOMを活用した脆弱性情報や対応状況の一元管理について、
弊社の脆弱性管理サービス「SBOM+」のデモンストレーションを交えてご紹介します。
2027年12月の全面適用に向けての対応事項についても触れますので、
ご興味をお持ちいただけた方はぜひエントリーください。
■ ウェビナー開催日時
・9月17日(木)13:00〜13:40
・9月29日(火)12:00〜12:40
※オンライン開催/参加無料
※両日とも同じ内容を予定しております
■ こんな方におすすめです
・CRAの脆弱性報告において、運用の抜け漏れがないか確認したい方
・脆弱性検知後の対応・報告フローを整理したい方
・SBOMを活用した脆弱性管理について知りたい方
・CRA全面適用に向けて、今後必要となる対応を整理したい方
■ お申し込み方法
下記フォームより、お申し込みください。
※お申し込み後、翌営業日までに説明会の参加URLをお送りいたします。
▼お申し込みはこちら
終了しました。
皆さまのご参加を心よりお待ちしております。
- 株式会社ヴェス
-
- 本社
- 東京都渋谷区恵比寿 4-20-3
恵比寿ガーデンプレイスタワー8階 - TEL:03-6277-0440
- FAX:03-5794-3742
- 登録事業所:
- 首都圏ソフトウェア検証センター
- 滝沢ソフトウェア検証センター