ソフトウェアテスト(第三者検証)の
エキスパート ヴェス
エキスパート ヴェス
ニュースリリース
news release
2026年10月
株式会社ヴェス、Viettel Cyber Security、アートネット株式会社と「SBOM+」の提供体制構築に向けたアライアンスを締結
日本国内における「SBOM+」の提供体制を構築し、企業の製品セキュリティ管理を支援
ソフトウェアの第三者検証により企業の品質向上を支援する、株式会社Orchestra Holdingsの子会社である株式会社ヴェス(本社:東京都渋谷区、代表取締役:中村 慶郎、以下「ヴェス」) は、 Viettel Cyber Security(本社:ベトナム・ハノイ、 Chairman, CEO:グエン・ソン・ハイ)およびアートネット株式会社(本社:東京都港区六本木、代表取締役:ファン クアン チュオン、以下「アートネット」)の3社で、SBOM(Software Bill of Materials)を活用した製品セキュリティ管理の普及に向けたアライアンスを、2026年9月8日付けで締結しました。
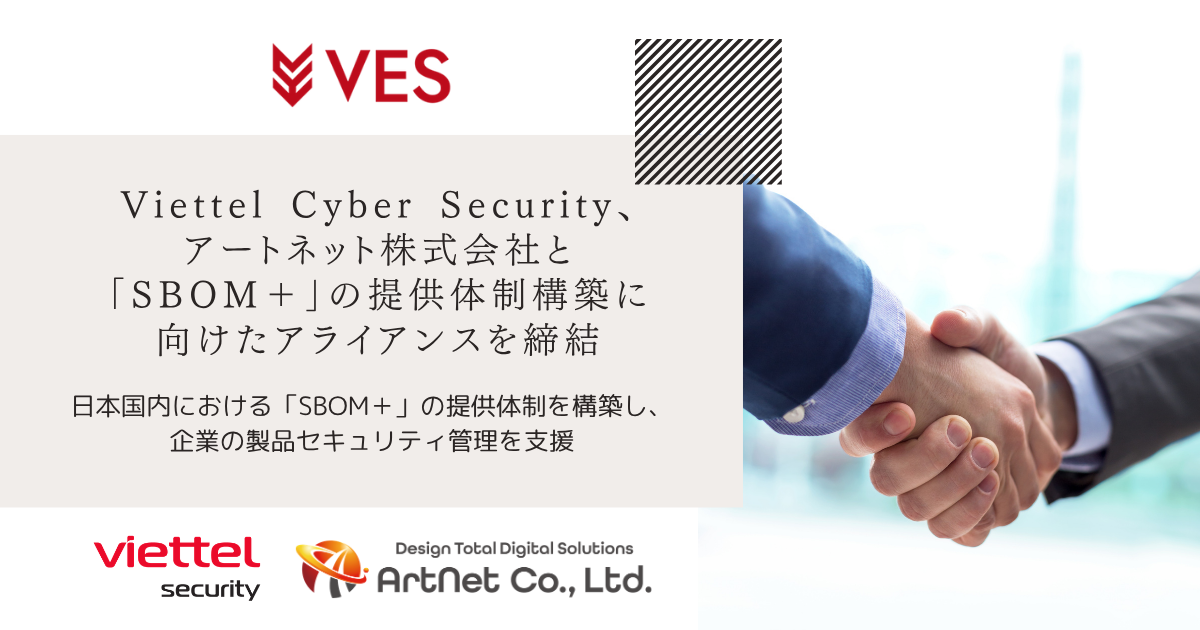
本アライアンスでは、3社がそれぞれの専門領域を担い、SBOM管理サービス「SBOM+(SBOM plus)」の提供を通じて、企業における製品セキュリティライフサイクルマネジメント全般をご支援いたします。
■アライアンス締結の背景
近年、OSS(オープンソースソフトウェア)や外部コンポーネントの利用拡大に伴い、ソフトウェアに含まれるコンポーネントを把握し、脆弱性を継続的に管理することの重要性が高まっています。
また、EUサイバーレジリエンス法(CRA)をはじめとする製品セキュリティ関連の規制への対応においても、製品に含まれるソフトウェアコンポーネントの把握や脆弱性への対応、対応履歴・証跡の管理など、継続的な製品セキュリティ管理が求められています。
こうした背景を受け、ヴェス、 Viettel Cyber Security 、アートネットの3社は、それぞれが有するソフトウェア品質、サイバーセキュリティ、プラットフォーム開発・運用に関する知見を組み合わせ、企業のSBOM活用および製品セキュリティ管理を支援する体制を構築しました。
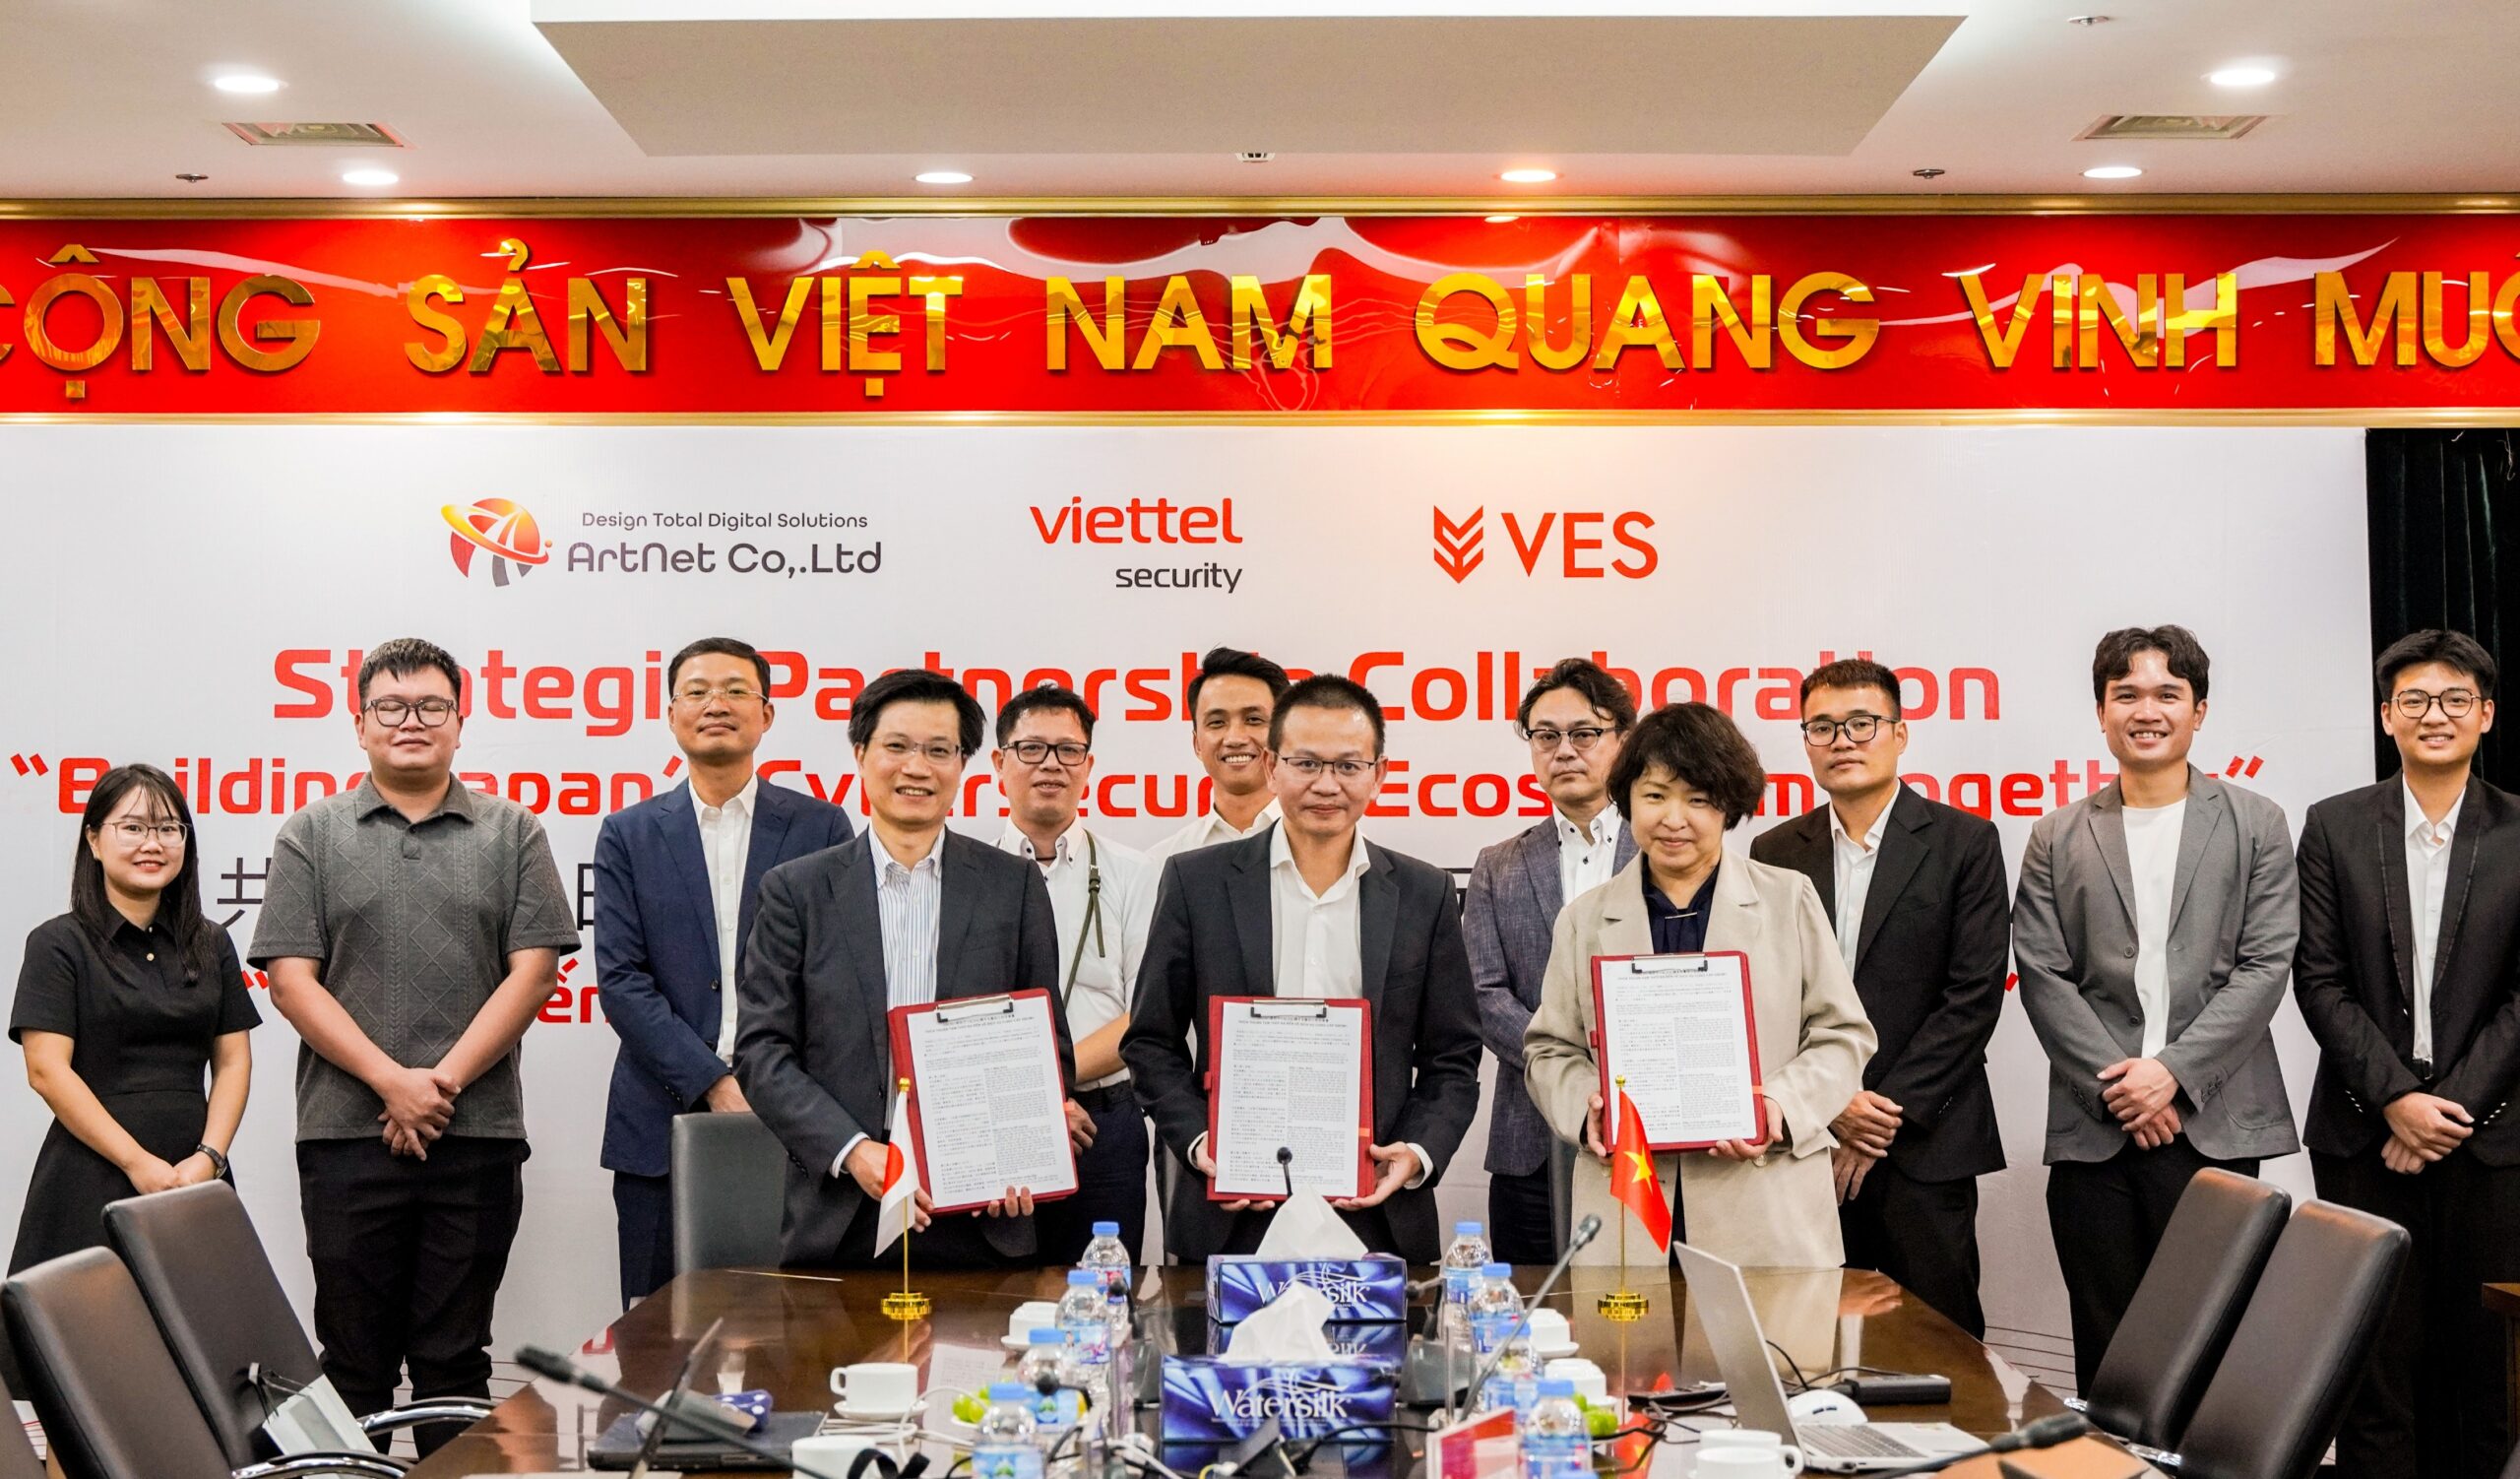
アライアンス締結を記念して撮影(ベトナム・ハノイ)
■3社の役割
株式会社ヴェス
主にマーケティングを担当
Viettel Cyber Security
脅威インテリジェンスや、SCA基盤の提供
アートネット株式会社
アプリケーション開発・運用、技術サポート全般
■今後の展望について
3社は本アライアンスを通じて、日本国内における「SBOM+」の提供体制を構築するとともに、企業・団体におけるサイバーセキュリティ対策全般を支援してまいります。
今後も3社の技術・知見を活用し、ソフトウェアサプライチェーンに関わる企業が継続的にセキュリティ対策に取り組める環境の構築を目指します。
【補足資料】
株式会社ヴェスの「SBOM+」国内展開に向けたアライアンスについての補足説明~セキュリティ事業の展開について~
https://ssl4.eir-parts.net/doc/6533/ir_material/287208/00.pdf
■「SBOM+」について
「SBOM+(SBOM plus)」は、SBOMの生成・管理から、脆弱性情報の確認、製品セキュリティ管理までを支援するクラウドサービスです。
SBOMの活用を通じて、ソフトウェアに含まれるコンポーネントの把握や脆弱性への対応、対応状況・証跡の管理など、企業における継続的な製品セキュリティ管理を支援します。
サービスの詳細、対応するSBOMフォーマット・バイナリ種別、ご利用までの流れについては、サービスページをご覧ください。
【SBOM+ サービスページ】
https://www.ves.co.jp/service/sdlc/sbom
■「SBOM+」に関するお問い合わせ
「SBOM+」の導入をご検討の企業・部門を対象に、サービスに関するお問い合わせやトライアルのご相談を受け付けています。SBOMの運用、製品の脆弱性管理、CRA対応などについて課題をお持ちの場合も、お気軽にご相談ください。
【お問い合わせ】
https://www.ves.co.jp/sbomcontact/
■リセラー募集について
当社では、「SBOM+」の普及を通じて、企業のSBOM管理およびソフトウェアサプライチェーンのセキュリティ対策を支援するため、販売パートナー(リセラー)を募集しています。
SBOM+の取り扱いにご関心のある企業様は、ぜひお問い合わせください。
株式会社ヴェスについて
企業名:株式会社ヴェス
代表者:代表取締役 中村 慶郎
所在地:[東京本社]東京都渋谷区恵比寿4-20-3 恵比寿ガーデンプレイスタワー8階
設立:2003年7月1日
事業内容:ソフトウェア品質検証事業、ソフトウェア開発事業
Viettel Cyber Securityについて
企業名: Viettel Cyber Security
代表者: Chairman, CEO グエン・ソン・ハイ
所在地: Lot D26, Cau Giay New Urban Area, Dich Vong Ward, Cau Giay District, Hanoi, Vietnam(ハノイ市カウザイ区ディックヴォン地区 カウザイ新都市 D26区画)
URL:https://viettelsecurity.com/
アートネット株式会社について
企業名:アートネット株式会社
代表者:代表取締役 ファン クアン チュオン
所在地:東京都港区六本木7-15-7 新六本木ビル9F
2026年09月
EU サイバーレジリエンス法(CRA) 脆弱性報告対応の抜け漏れ確認と全面適用への準備|ウェビナー開催
このたび株式会社ヴェスでは、EU サイバーレジリエンス法(以下、CRA)への対応に向けた無料のウェビナーを開催いたします。
CRAでは2026年9月11日より、脆弱性報告義務の適用が開始されました。
これにより対象製品をEU市場へ提供する企業には、脆弱性の検知から影響範囲の確認、
対応判断、修正・検証、報告までの一連の対応を適切に行うための体制や運用が求められます。
一方で、実際に対応を進める中では、
・脆弱性を検知した際に、必要な情報を収集・確認できているか
・脆弱性の影響範囲や対応状況を適切に管理できているか
・関係部門と連携しながら、継続的に対応できる運用になっているか
など、自社の対応体制や運用に抜け漏れがないかとご不安な方もいらっしゃるのではないでしょうか。
本ウェビナーでは、CRAにおける脆弱性対応・報告の実務例を取り上げ、
脆弱性の検知から影響範囲の確認、対応・報告までを解説します。
あわせて、SBOMを活用した脆弱性情報や対応状況の一元管理について、
弊社の脆弱性管理サービス「SBOM+」のデモンストレーションを交えてご紹介します。
2027年12月の全面適用に向けての対応事項についても触れますので、
ご興味をお持ちいただけた方はぜひエントリーください。
■ ウェビナー開催日時
・9月17日(木)13:00〜13:40
・9月29日(火)12:00〜12:40
※オンライン開催/参加無料
※両日とも同じ内容を予定しております
■ こんな方におすすめです
・CRAの脆弱性報告において、運用の抜け漏れがないか確認したい方
・脆弱性検知後の対応・報告フローを整理したい方
・SBOMを活用した脆弱性管理について知りたい方
・CRA全面適用に向けて、今後必要となる対応を整理したい方
■ お申し込み方法
下記フォームより、お申し込みください。
※お申し込み後、翌営業日までに説明会の参加URLをお送りいたします。
▼お申し込みはこちら
終了しました。
皆さまのご参加を心よりお待ちしております。
2026年09月
SBOM生成・脆弱性管理・CRA対応を支援するクラウドサービス「SBOM+(SBOM plus)」を正式提供開始
~2026年9月1日より正式提供開始、導入前のトライアルにも対応~
ソフトウェアの第三者検証により企業の品質向上を支援する、株式会社Orchestra Holdingsの子会社である株式会社ヴェス(本社:東京都渋谷区、代表取締役:中村 慶郎、以下ヴェス)は、製品セキュリティ管理に必要なSBOM(Software Bill of Materials)の生成・管理、脆弱性情報の収集・管理、EUサイバーレジリエンス法(以下、CRA)への対応および証跡管理を支援するクラウドサービス「SBOM+(SBOM plus)」(以下、「SBOM+」)の正式提供を、2026年9月1日より開始いたします。

■「SBOM+」正式提供開始について
近年、OSSやサードパーティコンポーネントの利用拡大に伴い、ソフトウェアサプライチェーンにおけるセキュリティリスクへの対応が重要となっています。また、CRAをはじめとする法規制への対応に向け、SBOMの管理や脆弱性対応、対応履歴・証跡の管理が求められています。
「SBOM+」は、こうした製品セキュリティ管理に関わる情報を一元管理し、企業における継続的な脆弱性対応を支援するクラウドサービスです。
2026年7月よりβ版の提供を開始し、正式提供に向けてサービスの機能・運用面の整備を進めてまいりました。このたび、SBOM生成から脆弱性情報管理、VDP対応、CRA対応に必要な証跡管理まで、製品セキュリティ管理を効率化するサービスとして、正式版の提供を開始いたします。
■「SBOM+」が支援する課題
製品セキュリティ管理では、SBOMの作成だけでなく、ソフトウェアコンポーネントの継続的な把握、脆弱性情報の収集・評価、関係部門との情報共有、外部から報告された脆弱性への対応、対応履歴・証跡の管理など、さまざまな業務を継続的に行う必要があります。
「SBOM+」は、これらの業務を一元的に管理することで、以下のような課題の解決を支援します。
・CRA対応の運用管理を自動化・一元化したい
・OSSやサードパーティコンポーネントの利用状況を把握できていない
・SBOMを作成しても更新・管理が続かない
・脆弱性情報を手動で確認している
・PSIRT・開発・品質保証部門間で情報共有が煩雑
・外部からの脆弱性報告への対応フローが整備されていない
■「SBOM+」の主な特長
1.多様な形式に対応したSBOM生成・管理
「SBOM+」は、ソースコード、バイナリ、コンテナイメージなど、多様な入力形式からSBOMを生成・解析できます。生成・登録したSBOMを製品単位で一元管理することで、製品に含まれるソフトウェアコンポーネントの把握や変更管理を支援します。
また、複数のSBOMフォーマットやバイナリ種別に対応し、製品ごとのソフトウェア構成情報を継続的に管理できます。
2.脆弱性情報の収集・トリアージ
生成したSBOMに含まれるコンポーネントと関連する脆弱性情報を紐付け、製品ごとのセキュリティリスクを把握できます。
脆弱性の緊急度や悪用実態を示すKEV(Known Exploited Vulnerabilities)情報などを活用し、対応すべき脆弱性の優先順位付けや影響範囲の把握を支援します。
3.製品の脆弱性対応を一元管理
製品の脆弱性対応では、PSIRT(Product Security Incident Response Team)、製品開発部門、品質保証部門など、複数の部門が連携して対応する必要があります。
「SBOM+」では、製品ごとのSBOM、関連する脆弱性、対応状況などを一元管理し、脆弱性の発見から影響分析、対応方針の決定、修正状況の管理まで、対応状況を可視化します。
また、外部から報告された脆弱性についても、受付、一次評価、影響分析、対応方針の決定、開発部門への対応依頼、修正状況の管理、報告者とのコミュニケーション、情報開示までの対応状況を管理できます。
4.CRA対応に向けた証跡管理
脆弱性管理、報告対応、情報開示などに関する対応履歴を蓄積・管理し、CRAへの対応に必要となる情報の整理を支援します。
製品ごとの対応状況や履歴を一元管理することで、規制対応や監査等における説明責任の確保を支援します。
■プランについて
「SBOM+」では、利用する製品数や必要な機能に応じて、フリー、スターター、プロ、エンタープライズの4つのプランをご用意しています。
一部機能を無償でご利用いただけるフリープランのほか、より多くの製品を管理できる有料プランを提供しており、製品数や運用体制に応じてご利用いただけます。
全プラン共通で、1製品あたりのSBOM生成数に制限を設けておりません。SBOMの生成数を気にすることなく、製品の開発・更新に合わせて柔軟にご利用いただけます。
また、導入を検討される企業向けに、プロプランの機能を3製品までお試しいただけるトライアルをご用意しています。実際の運用を想定してサービスをご利用いただくことで、自社の運用への適合性を確認したうえで導入をご判断いただけます。
※エンタープライズプランのトライアルをご希望の方はご相談ください。
各プランの詳細は以下のとおりです。

■サービス概要
サービス名: SBOM+
提供開始: 2026年9月1日
提供形態: クラウドサービス
販売元: 株式会社ヴェス
共同開発: Viettel Cyber Security、アートネット株式会社
サービスの詳細、対応するSBOMフォーマット・バイナリ種別、ご利用までの流れについては、サービスページをご覧ください。
【SBOM+ サービスページ】
https://www.ves.co.jp/service/sdlc/sbom
■「SBOM+」に関するお問い合わせ
「SBOM+」の導入をご検討の企業・部門を対象に、サービスに関するお問い合わせやトライアルのご相談を受け付けています。SBOMの運用、製品の脆弱性管理、CRA対応などについて課題をお持ちの場合も、お気軽にご相談ください。
【お問い合わせ】
https://www.ves.co.jp/sbomcontact/
また、一部機能を無償でご利用いただけるフリープランもご用意しています。
【お申し込み】
https://www.ves.co.jp/sbom-free/
■リセラー募集について
当社では、「SBOM+」の普及を通じて、企業のSBOM管理およびソフトウェアサプライチェーンのセキュリティ対策を支援するため、販売パートナー(リセラー)を募集しています。
SBOM+の取り扱いにご関心のある企業様は、ぜひお問い合わせください。
E-mail:ves_sec@ves.co.jp
株式会社ヴェスについて
企業名:株式会社ヴェス
代表者:代表取締役 中村 慶郎
所在地:[東京本社]東京都渋谷区恵比寿4-20-3 恵比寿ガーデンプレイスタワー8階
設立:2003年7月1日
事業内容:ソフトウェア品質検証事業、ソフトウェア開発事業
Viettel Cyber Security について
企業名: Viettel Cyber Security
代表者: Chairman, CEO グエン・ソン・ハイ
所在地: Lot D26, Cau Giay New Urban Area, Dich Vong Ward, Cau Giay District, Hanoi, Vietnam(ハノイ市カウザイ区ディックヴォン地区 カウザイ新都市 D26区画)
URL: https://viettelsecurity.com/
アートネット株式会社 について
企業名:アートネット株式会社
代表者:代表取締役 ファン クアン チュオン
所在地:東京都新宿区西新宿2丁目6番1号 新宿住友ビル18F
2026年08月
EUサイバーレジリエンス法(CRA)対応実践セミナー開催のお知らせ
~報告義務開始日に学ぶ。認証・SBOM・ドキュメンテーションを徹底解説~
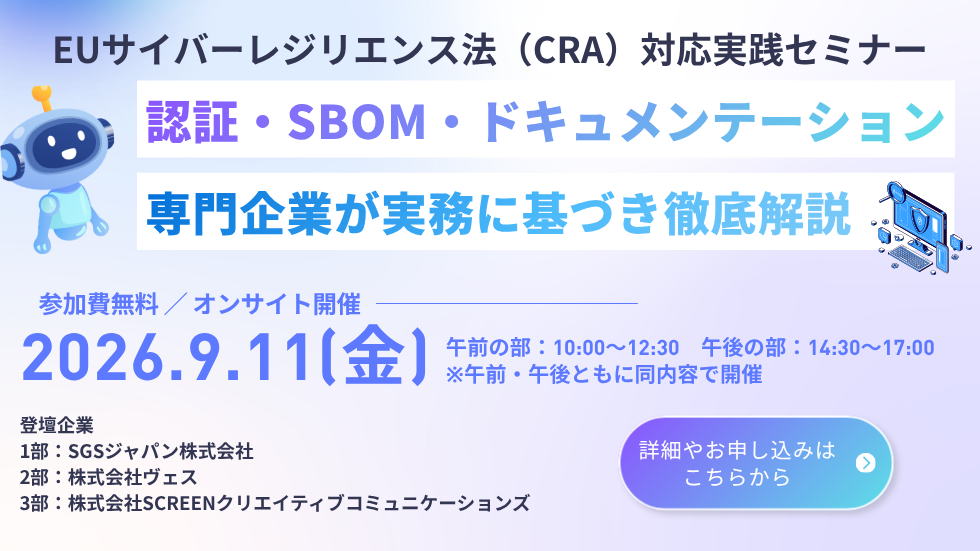
このたび株式会社ヴェスでは、株式会社SCREENクリエイティブコミュニケーションズおよびSGSジャパン株式会社との共催にて、「EUサイバーレジリエンス法(CRA)対応実践セミナー」を2026年9月11日に開催いたします。
EUサイバーレジリエンス法(Cyber Resilience Act:CRA)は、デジタル要素を有する製品を対象に、製品ライフサイクル全体を通じたサイバーセキュリティー対策を義務付ける法規制で、2026年9月11日からは脆弱性およびインシデントの報告義務が適用され、2027年12月には全面適用されます。
これにより、EU市場へ製品を提供する企業には、製品の設計・開発だけでなく、脆弱性管理、セキュリティー評価、SBOM(Software Bill of Materials)の整備、技術文書や取扱説明書の作成・維持など、幅広い対応が求められます。これらは単一部門だけで完結するものではなく、様々な部門が連携して取り組むことが重要です。
本セミナーでは、認証コンサルティング、評価試験・SBOM管理支援、ドキュメンテーションという3つの領域について、それぞれの専門企業が実務経験に基づいて解説します。
■セミナー概要
内容:
第1部(SGSジャパン株式会社)
CRAの概要と適合への全体像
EUサイバーレジリエンス法 ― 何を、いつまでに、どう進めるか
第2部(株式会社ヴェス)
CRA対応におけるSBOM管理・脆弱性対応の実務
第3部(株式会社SCREENクリエイティブコミュニケーションズ)
CRA対応で必要なマニュアル・取扱説明書の整備
CRA Annex IIの要求事項と付随する対応の必要性について
日時:
午前の部:2026年9月11日(金)10:00~12:30
午後の部:2026年9月11日(金)14:30~17:00
※午前・午後ともに同内容で開催
会場(オンサイト):
Inkjet Innovation Center Tokyo セミナールーム
東京都江東区越中島一丁目1-1 ヤマタネ深川1号館1階
参加費:
無料
■こんな方におすすめ
・CRA対応の第一歩として、全体像を把握したい方
・脆弱性管理や運用実務などの理解を深めたい方、効率化したい方
・技術文書・取扱説明書など、CRAで求められる文書整備のポイントを知りたい方
■セミナー詳細・申込:
https://safety.screen-cre.co.jp/seminar/260911.html
※外部サイトに遷移します。
2026年07月
【ご好評につき追加開催】CRA対応におけるSBOM管理・脆弱性対応の実務|ウェビナー開催

このたび弊社では、6月に開催しご好評いただいた「SBOM+(SBOM plus)」ウェビナーについて、同内容をベースとした追加開催をいたします。
※「SBOM+」は、SBOMを起点に脆弱性情報の収集・管理から、CRAで求められる報告義務への対応状況や証跡までを一元管理できるクラウドサービスです。
本ウェビナーでは、次のようなお悩みをお持ちの方向けに、
脆弱性対応シナリオをもとにした実務の進め方を「SBOM+」のデモを交えながらご紹介します。
・SBOMの作成・管理方法が決まっていない、または属人化している
・脆弱性公開時の影響調査や対応優先順位の判断に時間がかかる
・CRA対応の対応状況や証跡を適切に管理できていない
特に、9月11日から始まるCRAの一部適用に向けて、SBOMを活用した脆弱性管理をご検討中の方におすすめの内容となっております。
ぜひご参加ください。
■ ウェビナー開催日時
・7月16日(木)12:00〜12:40
・7月21日(火)12:00〜12:40
・7月28日(火)12:00〜12:40
・8月4日(火)12:00〜12:40
・8月18日(火)12:00〜12:40
・8月25日(火)12:00〜12:40
※オンライン開催/参加無料
※ご参加者様のご要望を反映することはございますが、原則全日程同じ内容を予定しております。
■ こんな方におすすめ
・SBOMや脆弱性管理の運用を効率化したい
・CRA対応の準備を進めたい
・SBOMツールを試してみたい
▼お申し込みはこちら
終了しました。
2026年06月
SBOM整備だけでは終わらない。CRA対応の運用と管理の実務|ウェビナー開催

このたび弊社では、SBOMツール「SBOM+(SBOM plus)」β版リリースに伴い、 CRA対応や脆弱性管理の効率化に役立つウェビナーを開催いたします。
EUサイバーレジリエンス法(CRA)への対応を進められる中で、 以下のようなお悩みはございませんでしょうか。
・SBOMの作成や管理方法が決まっていない/属人化している
・脆弱性が公開された際の影響調査や対応優先順位の判断に時間がかかる
・CRA対応に必要な対応状況を適切に管理できていない
・社内外の説明や監査・規制対応時の証跡が残せていない
こうした課題の解決を目的として開発しているのが、「SBOM+(SBOM plus)」です。
「SBOM+(SBOM plus)」は、SBOMを起点に脆弱性の情報収集やVDP対応、 CRAで規定された報告義務への対応状況、 および一連の対応証跡を一元的に管理するクラウドサービスです。
本ウェビナーでは、脆弱性対応の実務シナリオをもとに、 一連の対応の流れを「SBOM+(SBOM plus)」のデモを通じて具体的にご紹介します。
■ ウェビナー開催日時
・6月16日(火)12:00〜12:40
・6月18日(木)13:00〜13:40
※オンライン開催/参加無料
※両日とも同じ内容を予定しております
■ こんな方におすすめ
・SBOMや脆弱性管理の運用を効率化したい
・CRA対応の準備を進めたい
・SBOMツールを試してみたい
■ お申し込み方法
下記フォームより、お申し込みください。
※お申し込み後、翌営業日までに説明会の参加URLをお送りいたします。
▼ 申し込みフォーム
ウェビナーは終了しました。
2026年06月
SBOM生成・脆弱性管理・CRA対応を支援する「SBOM+(SBOM plus)」β版トライアル参加企業を募集
ソフトウェアの第三者検証を通じて企業の品質向上を支援する、株式会社Orchestra Holdingsの子会社である株式会社ヴェス(本社:東京都渋谷区、代表取締役:中村 慶郎、以下ヴェス)は、製品セキュリティ管理に必要なSBOM(Software Bill Of Materials)生成、脆弱性管理、EUサイバーレジリエンス法(以下、CRA)の対応状況および証跡管理を一元化するクラウドサービス「SBOM+(SBOM plus)」(以下、「SBOM+」)のβ版を2026年7月初旬より提供開始いたします。これに伴い、本サービスを先行利用いただける無料トライアル参加企業の募集を開始します。

開発背景
近年、OSS(Open Source Software)やサードパーティコンポーネントの利用拡大に伴い、ソフトウェアサプライチェーンを起因としたセキュリティリスクへの対応が重要視されています。
また、CRAをはじめとする法規制整備が進み、製品を提供する企業にはソフトウェア構成情報の把握、脆弱性管理体制の構築、脆弱性報告への対応、対応履歴の管理等が求められています。
このような背景から、ヴェスはViettel Cyber Securityおよびアートネット株式会社と共同で、SBOM生成から脆弱性管理とCRA対応に必要な業務管理を支援する「SBOM+」の開発を進めています。
「SBOM+」について
「SBOM+」は、製品に含まれるソフトウェア構成情報であるSBOMを起点に、脆弱性情報収集、VDP(Vulnerability Disclosure Program)対応やCRAで規定された脆弱性報告義務への対応状況、および一連の対応証跡を一元的に管理するクラウドサービスです。
PSIRT(Product Security Incident Response Team)や製品開発部門、品質保証部門等における製品ごとのSBOM管理の属人化、脆弱性対応の優先順位付け、外部からの脆弱性報告への対応、CRA等の規制対応に向けた証跡管理といった課題の解決を支援します。
「SBOM+」の特長

1. SBOM生成
既存のSBOMフォーマットに対応しているほか、ソースコード、バイナリ、コンテナイメージ等、多様な入力形式からSBOMを生成・解析できます。製品ごとのSBOMを一元管理することで、構成部品の把握や変更管理を効率化します。
2.脆弱性情報の収集とトリアージ
生成・登録されたSBOMに対して、関連する脆弱性情報や緊急度、悪用実態を示すKEV(Known Exploited Vulnerabilities)情報等を自動的に関連付けて製品ごとのセキュリティリスクを可視化します。これにより対応優先度の判断や影響範囲の把握を支援します。
また外部から報告された脆弱性情報について、受付、一次評価、影響分析、対応方針の決定、開発部門への対応依頼、修正状況の管理、報告者とのコミュニケーション、情報開示までのプロセスを一元管理し、対応履歴を蓄積することで継続的な体制の整備をします。
3.製品の脆弱性対応マネジメント
製品の脆弱性対応はPSIRT、製品開発部門、品質保証部門等の多くの部門間で連携が必要です。「SBOM+」では製品ごとのSBOM、関連脆弱性、VDPやCRA対応状況をダッシュボード上で一元的に管理することが可能です。
4.証跡管理
CRAへの対応を見据え、脆弱性管理、報告対応、情報開示、証跡確保に必要な管理項目を整理・蓄積できます。CRAで規定された脆弱性報告フローの管理にも対応し、規制対応や監査対応に必要な説明責任の確保を支援します。
無料トライアル募集概要
β版の無料トライアルは、2026年7月初旬より提供開始を予定しています。
本トライアルではPSIRT、製品開発部門、品質保証部門等、製品セキュリティ管理、VDP運用、CRA対応を検討されている企業・部門を対象に、実際の運用を見据えた検証環境を提供します。
トライアルをご検討いただくにあたり、「自社の運用に適しているかの確認をしたい」「まずは製品の画面や使い勝手を確認したい」という方向けに個別相談会を実施しております。
既にご検討中の方はもちろん、SBOM運用やCRA対応に課題をお持ちの方のご相談も承っております。
お申し込みURL:https://www.ves.co.jp/sbomplus-trial-consultation/
本トライアルは試験提供であり、実際に利用いただく皆様のご意見・ご要望を反映しながら、2026年9月予定の正式リリースに向けて継続的な機能改善を行ってまいります。
「SBOM+」紹介ウェビナーの開催
β版トライアル募集に先立ち、「SBOM+」の概要や活用方法を紹介するオンラインウェビナーを開催します。
ウェビナーでは脆弱性対応の実務シナリオをもとに、一連の対応の流れを「SBOM+」のデモを通じて具体的にご紹介いたします。
【ウェビナー概要】
開催日時
・6月16日(火)12:00〜12:40
・6月18日(木)13:00〜13:40
※オンライン/参加無料
※両日とも同じ内容を予定しております
お申し込みURL:https://www.ves.co.jp/sbomplus-trial-webinar/
※無料トライアルおよびウェビナーのお申し込みについて、同業他社様のご参加はお断りさせていただく場合がございます。
株式会社ヴェスについて
企業名:株式会社ヴェス
代表者:代表取締役 中村 慶郎
所在地:東京都渋谷区恵比寿4-20-3 恵比寿ガーデンプレイスタワー8階
Viettel Cyber Security について
企業名: Viettel Cyber Security
代表者: Chairman, CEO グエン・ソン・ハイ
所在地: Lot D26, Cau Giay New Urban Area, Dich Vong Ward, Cau Giay District, Hanoi, Vietnam(ハノイ市カウザイ区ディックヴォン地区 カウザイ新都市 D26区画)
URL:https://viettelsecurity.com/
アートネット株式会社 について
企業名:アートネット株式会社
代表者:代表取締役 ファン クアン チュオン
所在地:東京都新宿区西新宿2丁目6番1号 新宿住友ビル18F
2026年05月
CRA対応に備える!対応フローとSBOM解説ウェビナー開催のお知らせ

このたび株式会社ヴェスでは、EUサイバーレジリエンス法(CRA)への対応に向けた「CRA対応に備える!対応フローとSBOM解説ウェビナー」を開催いたします。
2026年9月より部分適用が開始されるCRAでは、製品に含まれる脆弱性の管理や報告が求められます。
その対応を実施するうえで、ソフトウェア部品情報を管理するSBOM(Software Bill of Materials)の整備が重要となっています。
本ウェビナーでは、CRAの概要や対応時のワークフロー、SBOMの基本的な考え方に加え、弊社が開発を進めているSBOM管理ソリューション「SBOM+(SBOMplus)」のご紹介およびデモンストレーションを実施いたします。
ウェビナー終了後には、ご興味をお持ちいただけた方向けに、無料トライアルもご案内予定です。
CRA対応やSBOM導入をご検討中の方、脆弱性対応の効率化にご関心をお持ちの方は、ぜひご参加ください。
■ ウェビナー概要
日 時:2026年5月21日(木)12:00〜12:40
形 式:オンライン ※お申し込みの方にURLをお送りします
参加費:無料
対 象:制限なし ※ただし、同業他社様からのお申し込みはお断りさせていただく場合がございます。
■ アジェンダ
- 弊社の紹介
- EUサイバーレジリエンス法(CRA)の概要とワークフローのご説明
- SBOMの概要ご説明
- 弊社開発ソリューション SBOM+(SBOMplus)のご紹介・デモンストレーション
■ こんな方におすすめです
・「EUサイバーレジリエンス法」の知識をつけたい方
・脆弱性が検知された際の対応について理解を深めたい方
・SBOM/OSS管理ツールの導入をご検討されている方
■ お申し込み方法
下記フォームより、2026年5月20日(水)までにお申し込みください。
※お申し込み後、翌営業日までに説明会の参加URLをお送りいたします。
▼ 申し込みフォーム
セミナーは終了いたしました。
ご不明な点がございましたら、お気軽にご連絡ください。
皆さまのご参加を心よりお待ちしております。
2026年03月
株式会社ヴェス、「Japan IT Week【春】ソフトウェア受託開発・開発支援展」に出展
〜ソフトウェア品質向上からCRA・セキュリティ対策まで、開発現場を支えるサービスを紹介〜
ソフトウェアの第三者検証により企業の品質向上を支援する、株式会社Orchestra Holdingsの子会社である株式会社ヴェス(本社:東京都渋谷区、代表取締役:中村 慶郎、以下ヴェス) は、2026年4月8日(水)から10日(金)の3日間、東京ビッグサイトにて開催される「Japan IT Week【春】ソフトウェア受託開発・開発支援展」に出展することをお知らせいたします。

ヴェスは20年以上にわたりソフトウェアの第三者検証サービスを提供し、開発現場における品質向上を支援してまいりました。
近年では、ソフトウェア品質に求められる要素が拡大し、セキュリティ対応や非機能品質の重要性も高まっています。ヴェスではこれまで培ってきた知見をもとに、EUサイバーレジリエンス法(CRA)への対応を見据えた品質・セキュリティ対策の支援にも取り組んでいます。また、生成AIを活用したテスト自動化など、開発現場の効率化と品質向上の両立を目指した新たな取り組みも推進しています。
本展示では、ソフトウェアテスト支援、セキュリティ診断、CRA対応支援など、製品品質とセキュリティ強化を支援する各種サービスをご紹介するとともに、開発現場の課題に関するご相談も承ります。
■展示内容
1.ソフトウェアテスト支援
・テスト計画・設計・実行までの総合的なテスト支援
・上流工程からの品質作り込み支援
・テスト自動化導入サポート
2.セキュリティサービス
・脆弱性診断を含む多様なセキュリティ診断
・EUサイバーレジリエンス法(CRA)対応支援
・SBOM導入・運用に関するデモ展示
3.ヴェスグループによる包括的支援
・グループ連携による開発・品質検証・セキュリティの統合支援
・株式会社ケーウェイズが提供するRFID製品の実機展示
■開催概要
展示会名:Japan IT Week【春】ソフトウェア受託開発・開発支援展
会期:2026年4月8日(水)~10日(金)10:00~17:00
会場:東京ビッグサイト 東 1~3、7、8ホール、西 1~4ホール
弊社出展ブース: 西2ホール【W9-10】
主催者: RX Japan株式会社
公式サイト:https://www.japan-it.jp/spring/ja-jp.html
来場登録: https://www.japan-it.jp/spring/ja-jp/register.html?code=1607360485958555-QGD
2026年02月
株式会社ヴェス、生成AI活用による品質向上個別相談会を開催
〜 開発工程における生成AI活用の方向性整理と効率化のヒントを無料で提供 〜
ソフトウェアの第三者検証により企業の品質向上を支援する、株式会社Orchestra Holdingsの子会社である株式会社ヴェス(本社:東京都渋谷区、代表取締役:中村 慶郎、以下ヴェス) は、生成AIの活用に関する疑問や課題をお持ちの企業を対象に、開発工程における活用方針の整理やテスト自動化・品質向上への具体的な活用方法について幅広く無料で相談できる「生成AI活用による品質向上個別相談会」を2026年3月3日・12日に開催いたします。 
ヴェスでは、ソフトウェアの第三者検証およびテスト自動化支援を通じて、開発現場における品質向上を支援してまいりました。近年、生成AIの急速な進化により、開発工程における活用の可能性が広がる一方で、「どの工程で活用できるのか分からない」「人とAIの役割分担をどう設計すべきか判断できない」といった声も多く寄せられています。
こうした背景を踏まえ、ヴェスでは開発工程における生成AI活用の方向性の整理および具体的なプロンプト活用事例の提供を目的とした「生成AI活用による品質向上個別相談会」を開催することとしました。
■生成AI活用による品質向上個別相談会概要
本相談会では、生成AIを活用したテスト自動化および品質向上に取り組んできた、ヴェスのAI活用責任者が個別に対応し、各社の開発体制や課題に応じた活用のヒントをご提供いたします。すでに導入を検討されている企業様はもちろん、「まずは情報収集をしたい」「自社で活用できるかイメージを持ちたい」といった企業様にもご参加いただけます。
|
開催日時 |
3月3日(火)・3月12日(木)各日15:00-18:00 うち30分間 |
|
相談形式 |
オンライン:Microsoft Teamsによるオンライン開催 |
|
参加費 |
無料 |
|
対象者 |
開発部門または品質部門のマネジメント層の方々 |
|
相談会の流れ |
1.現状ヒアリング(10分程) 2.質疑&ディスカッション(15分程) 3.まとめ(5分程) |
|
相談内容例 |
・開発工程においてレビュー・修正工数を最小化したいが、生成AIを活用するにあたっての役割分担が分からない
・ 開発工程のうち、どこで効率化を図れるかイメージがわかない |
|
詳細URL |
ご相談には事前のお申し込みが必要です。 詳細およびお申し込みは、こちらのURLよりお願いします。 |
■関連URL
・ヴェスの無料セキュリティ相談会:https://www.ves.co.jp/service/security-consutation/
・ダウンロード資料「<取り組み事例>生成AIを活用したテスト自動化」:https://www.ves.co.jp/download/
2026年02月
株式会社ヴェス、EUサイバーレジリエンス法(CRA)対応を見据えた 「製品セキュリティ・ライフサイクルコンサルティング」サービスを提供開始
〜 設計・開発から運用・脆弱性対応まで、製品ライフサイクル全体のセキュリティ対策を一気通貫で支援〜
ソフトウェアの第三者検証により企業の品質向上を支援する、株式会社Orchestra Holdingsの子会社である株式会社ヴェス(本社:東京都渋谷区、代表取締役:中村 慶郎、以下ヴェス) は、EUサイバーレジリエンス法(Cyber Resilience Act:以下 CRA)をはじめとした製品セキュリティ関連法規・ガイドラインへの対応を支援する新サービス「製品セキュリティ・ライフサイクルコンサルティング」の提供を開始いたします。本サービスは、製品の企画・設計・開発から、市場投入後の運用・脆弱性管理・インシデント対応まで、製品ライフサイクル全体を対象としたセキュリティ対策を包括的に支援するものです。
■ サービス提供の背景
近年、IoT製品やソフトウェアを含むデジタル製品に対するサイバー攻撃リスクの高まりを受け、各国・地域で製品セキュリティに関する規制強化が進んでいます。
EUにおいては、2024年にEUサイバーレジリエンス法(CRA)が発行され、2026年9月には脆弱性・インシデントの報告義務が開始、2027年12月には全面適用が予定されています。CRAでは、製品の設計・開発段階から運用・脆弱性対応に至るまで、製品ライフサイクル全体でのセキュリティ確保が求められており、厳しい報告義務などが課せられており、従来の「開発時点のみの対策」では不十分となっています。
こうした背景を踏まえ、長年にわたりソフトウェアの品質向上を支援してきたヴェスは、その知見と実績を活かし、“現場で実行できる製品セキュリティ対策”をトータルで支援するサービスとして、本サービスの提供に至りました。
■ サービス概要
「製品セキュリティ・ライフサイクルコンサルティング」は、CRA対応を始めとした、以下の3つの領域を軸として支援を行います。
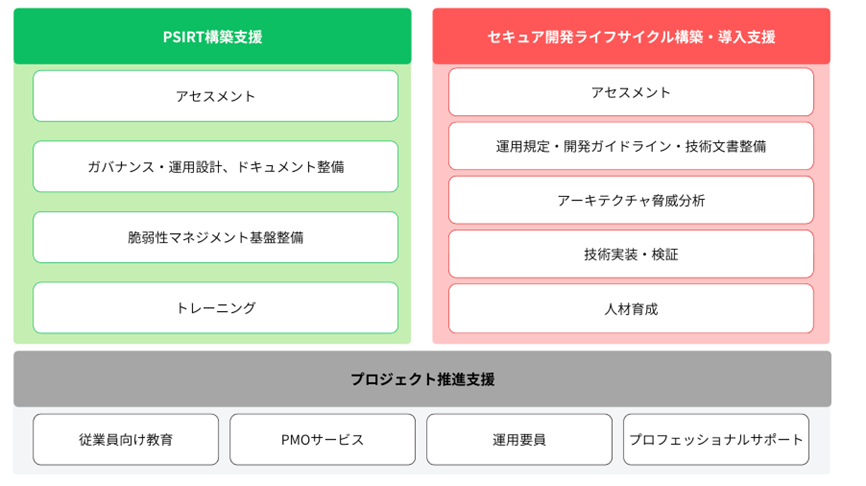
1.PSIRT構築支援
製品の脆弱性やセキュリティインシデントを、検知から評価・対応、クローズまで一貫してハンドリングするPSIRT機能の構築を支援します。
VDP(脆弱性開示ポリシー)の整備やSBOMを活用した脆弱性管理プロセスの設計を通じて、開発・運用部門が連携し、継続的に運用可能な製品セキュリティ体制を実現します。
2.セキュア開発ライフサイクル構築・導入支援
設計・開発段階からセキュリティを組み込み、製品ライフサイクル全体で脆弱性リスクを低減するセキュア開発ライフサイクル(SDLC)の構築を支援します。
開発プロセスやルールの整備、セキュリティテストやCI/CDへの組込みを通じて、現場で実行可能なセキュリティ対策を定着させます。また規制やガイドラインを見据え、開発と運用が連動する持続可能な製品セキュリティ基盤を実現します。
3.CRA対応プロジェクト推進支援
製品セキュリティ対策や各種規制対応プロジェクトにおいて、計画策定から実行・進捗管理までを横断的に支援するPMOサービスを提供します。
PSIRT構築やセキュア開発プロセス導入など複数施策を統合的に管理し、関係部門間の調整や課題解決を推進します。また現場の実情を踏まえた伴走型の支援により、プロジェクトを確実に前進させ、継続的な運用につなげます。
■ 本サービスの特長
・製品ライフサイクル全体を対象とした一気通貫の支援
・ソフトウェア品質の専門家による、現場目線の実行可能な支援
・CRAをはじめとした法規制要求と、実際の開発・運用プロセスをつなぐ具体的なアプローチ
■ サービス詳細URL
https://www.ves.co.jp/service/sdlc/
※資料ダウンロードも上記ページより可能です。
ヴェスはこれからも、製品ライフサイクル全体を見据えた「品質」と「セキュリティ」の両立を追求し、市場や規制の変化にも臨機応変に対応しながら、企業のソフトウェア品質向上と持続的な事業成長を支援してまいります。
2026年02月
株式会社ヴェス、プライバシーマーク(Pマーク)取得のお知らせ
〜 個人情報保護体制の強化により、より安心・安全なサービス提供へ 〜
ソフトウェアの第三者検証により企業の品質向上を支援する、株式会社Orchestra Holdingsの子会社である株式会社ヴェス(本社:東京都渋谷区、代表取締役:中村 慶郎、以下ヴェス) は、一般財団法人日本情報経済社会推進協会(JIPDEC)が付与するプライバシーマーク(Pマーク)認証を、2026年1月9日付で取得いたしましたので、お知らせいたします。

ヴェスでは創業以来、ソフトウェア品質検証事業を通じてお客様に安心安全なサービスを提供することを考えてまいりました。昨今、情報漏洩やサーバー攻撃などのリスクが高まる中、信頼性の高いサービスを提供し続けるために、かねてより情報セキュリティマネジメントシステム(ISMS)の国際標準規格である「JIS Q 27001:2025(ISO/IEC 27001:2022)+Amd 1:2024」の認証を首都圏ソフトウェア検証センターおよび滝沢ソフトウェア検証センターにて取得しており、個人情報保護マネジメントシステムを構築するとともに、社員へのセキュリティ意識の向上に取り組んでまいりました。
この度、機密性の高い公共系や金融系の品質業務を請けていくにあたり、体制を一層強化する目的としてプライバシーマークを取得いたしました。今後もより一層の注意をもって個人情報の適切な保護・管理および継続的な体制強化・改善に努めてまいります。
■プライバシーマークの概要
・登録番号:第21005091(01)号
・有効期限:2026年1月9日~2028年1月8日
・認定機関:一般財団法人日本情報経済社会推進協会(JIPDEC)
■プライバシーマークとは(引用:一般財団法人日本情報経済社会推進協会ホームページより)
プライバシーマーク制度は、日本産業規格「JIS Q 15001個人情報保護マネジメントシステム-要求事項」に準拠した「プライバシーマークにおける個人情報保護マネジメントシステム構築・運用指針」に基づいて、個人情報について適切な保護措置を講ずる体制を整備している事業者等を評価して、その旨を示すプライバシーマークを付与し、事業活動に関してプライバシーマークの使用を認める制度です。
※ プライバシーマーク制度の詳細についてはhttps://privacymark.jp/をご覧ください。
2026年01月
株式会社ヴェス、セキュリティの不安を相談できる無料セキュリティ相談会を開催
〜3月末までセキュリティ対策からサイバーレジリエンス法対応まで幅広く相談できます〜
ソフトウェアの第三者検証により企業の品質向上を支援する、株式会社Orchestra Holdingsの子会社である株式会社ヴェス(本社:東京都渋谷区、代表取締役:中村 慶郎、以下ヴェス) は、サイバーセキュリティ対策に関する疑問や不安をお持ちの企業を対象に、各種セキュリティ診断やEUサイバーレジリエンス法(CRA)などの品質規格対応に関する相談、その他サイバーセキュリティ対策全般について幅広く無料で相談できる「セキュリティ個別相談会」を2026年3月末(申し込み期限)までの期間限定で開催いたします。

サイバー攻撃の高度化や法規制・品質規格への対応が求められる昨今、「自社は何にどこまで対応すべきなのか」「どこにリスクがあるのか分からない」といったお悩みをお持ちの企業担当者も多いのではないでしょうか。
特に、2026年9月から報告義務が課されるEUサイバーレジリエンス法(CRA)においてはサイバーセキュリティ対策の判断を社内で行うのが困難な領域となっています。
本相談会はそのような企業の幅広いセキュリティに関する悩みを、30分無料で相談できるオンライン相談です。具体的な資料がなくてもご参加いただけるため、「なんとなく不安」「現状を確認したい」といった気軽なご相談や質問でもお気軽にお申し込みいただけます。
セキュリティご担当者様はもちろん、経営企画や製品企画担当など、どなたでも参加可能です。ぜひこの機会に、セキュリティ対策を見直し、検討するきっかけとしてご活用ください。
■セキュリティ個別相談会概要
|
開催日時 |
平日 10:00-17:00 (申し込み期限は2026年3月31日まで) ※ご希望日時が埋まっていた場合は、調整のお願いをさせていただく場合がございます。 |
|
相談形式 |
オンライン:Microsoft Teamsによるオンライン開催 |
|
参加費 |
無料 |
|
対象者 |
セキュリティ担当者、製品企画担当者、経営企画担当者、 |
|
相談会の流れ |
1.現状ヒアリング(10分程) 2.質疑&ディスカッション(15分程) 3.まとめ(5分程) |
|
相談内容例 |
・自社の脆弱性管理や対応が足りているのか意見をもらいたい。 ・EUサイバーレジリエンス法対応に関するアドバイスが欲しい。 ・新しいサービスを開発するがどんなセキュリティ対策が必要か判らない。 ・現状より効率的にセキュリティ対策をする手法を教えてほしい。 |
|
詳細URL |
ご相談には事前のお申し込みが必要です。 詳細およびお申し込みは、こちらのURLよりお願いします。 |
- 株式会社ヴェス
-
- 本社
- 東京都渋谷区恵比寿 4-20-3
恵比寿ガーデンプレイスタワー8階 - TEL:03-6277-0440
- FAX:03-5794-3742
- 登録事業所:
- 首都圏ソフトウェア検証センター
- 滝沢ソフトウェア検証センター